
Segurança dos códigos QR: phishing, falsificações e o que protege de verdade
Um código QR é uma ligação com o endereço escondido. Não é uma falha do formato, é exactamente o seu propósito — e é por isso que um autocolante de papel na mesa de um café pode mandar o dinheiro de um desconhecido para outro sítio sem ninguém dar por isso. Aqui fica o que um código pode realmente fazer, de onde vêm as falsificações e as verificações que custam dez segundos.
Um código que não te inspira confiança? O leitor mostra-te o endereço antes de o abrir.
Verificar o código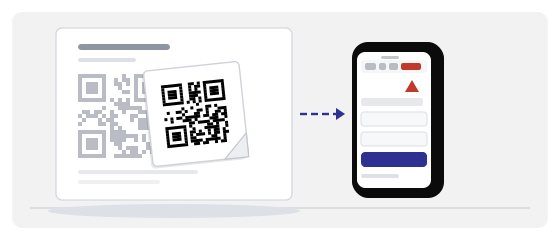
Um QR é uma ligação cujo endereço não se vê
Quando uma ligação chega numa mensagem, podes passar o cursor por cima ou, no mínimo, ver para onde o toque te leva. O QR retira esse passo: o que apontas é um desenho de quadrados e o endereço vive lá dentro, onde ninguém o lê. O problema de segurança não está no código. Está em que a única informação que te teria travado é precisamente a que não vês.
E vale a pena dizê-lo em voz alta, porque boa parte do pânico assenta num erro: aqui não há nada encriptado nem nada secreto. Um QR é texto normal desenhado em quadrados. Qualquer pessoa com uma impressora faz um, qualquer pessoa com um telemóvel lê o que lá está dentro, e nenhum conselho sobre «segurança QR» muda isso.
O que uma leitura pode realmente fazer
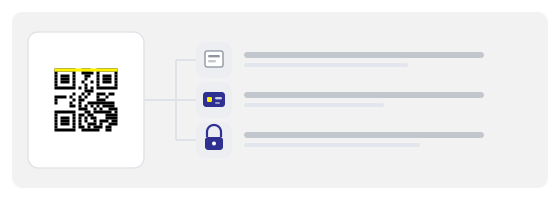
«Ler um código» não é uma única acção, e é aqui que a maior parte dos conselhos fica vaga. Um código pode transportar quatro coisas bastante diferentes:
tel: e sms: iniciam logo uma chamada ou uma mensagem — às vezes para um número que cobra.Os perigosos são os que não perguntam nada e não mostram nada: um código de Wi-Fi, um código de pagamento. Uma página dá-te pelo menos algo para ler antes de decidir. Uma ligação de rede não dá nada.
De onde vêm realmente as falsificações
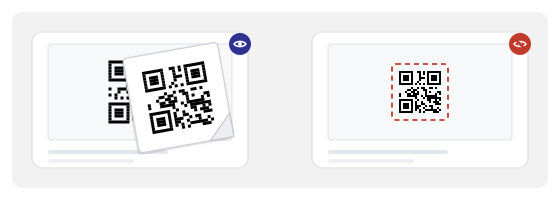
Quase nunca de um «QR pirateado». Dentro do desenho não há servidor nenhum onde entrar: depois de impresso, o padrão fica congelado. As falsificações vêm de três sítios comuns, e nenhum deles é criptografia:
Alguém imprimiu o seu autocolante por cima do teu. Um cartaz foi reimpresso numa agência, numa gráfica ou numa franquia com o endereço copiado mal. Ou a ligação curta dinâmica que está por trás do código foi redireccionada — pelo dono, por quem ainda tem a palavra-passe ou por um serviço que caducou e passou ao cliente seguinte.
Portanto a pergunta prática não é «este código está falsificado», mas «que impressora fez este autocolante e que conta controla o sítio para onde ele aponta».
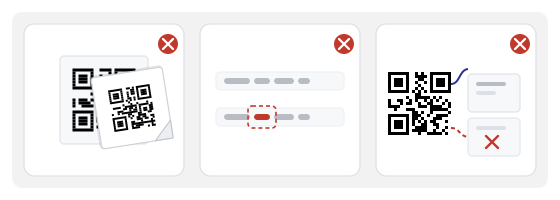
Três ataques que vale a pena conhecer
Autocolante por cima
Um autocolante um pouco mais pequeno colado sobre o teu: tamanho certo, cores certas, e mais eficaz na primeira semana, enquanto o código é novo e ninguém olha de perto. Custa cêntimos e funciona. A defesa é física — uma moldura ou suporte fixo e uma fotografia do dia em que o instalaste.
Ligação curta redireccionada
Quem tem a conta de análise tem o destino. Uma palavra-passe partilhada, um estagiário, uma agência que deixaste de pagar — e o código em quatro mil mesas vai agora para onde eles disserem. É o único ataque que nada tem a ver com impressão, e o único remédio é manter a conta sob custódia.
Domínio parecido
Sem invasão nem piratas: apenas um domínio que, de relance, se lê bem. Uma letra a mais, outro final, um hífen onde o teu não tem. No telemóvel a barra de endereço corta exactamente onde está a diferença, por isso o alheio fica escondido e o familiar fica à vista.
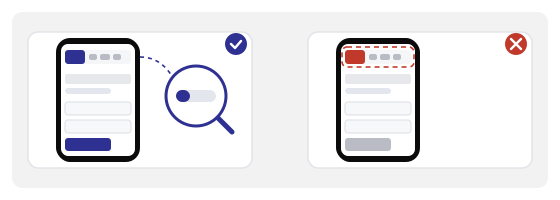
A verificação de dez segundos
Lê o código com algo que mostre o endereço, não com algo que salta directo para o navegador. Lê o domínio pela direita: conta a parte que está antes da primeira barra depois do domínio — um nome conhecido e comprido à frente de um final estranho é o truque mais velho que existe, e ao atacante custa zero.
HTTPS é a base, não uma garantia: os certificados são gratuitos, por isso uma página de phishing é servida com cadeado tal como todas as outras. E um código que leva logo a um formulário de entrada, a um formulário de cartão ou a instalar uma aplicação saltou precisamente o passo em que terias decidido se confias.
Uma regra física cobre a maioria dos casos de autocolantes: se o rótulo parece colado por cima de outro, o código é a mensagem, e a mensagem é que alguém quer a tua leitura.
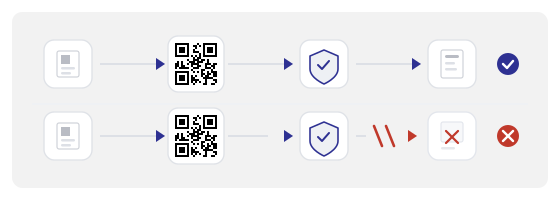
Continua a ser o teu problema, mesmo quando não é culpa tua
Um cliente que perde dinheiro depois de ler um código na tua mesa não distingue a tua impressora do autocolante de um desconhecido. A conversa acontece ao teu balcão, no teu turno, com as tuas pessoas, que não fizeram nada de errado. A discussão é sobre confiança, e a confiança não aceita «esse código não era nosso».
É aí que está o argumento honesto para tratar bem os códigos: não «proteger a internet», mas «não deixar a discussão entrar no espaço». E tem forma prática — cada código precisa de um responsável, de uma fotografia, de uma rotina de verificação e de algum orçamento para substituir o que parece mexido.
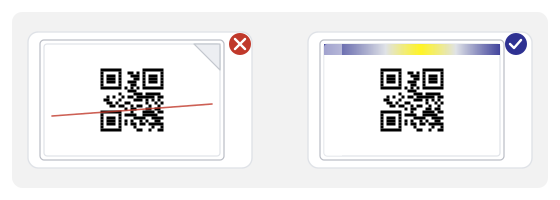
A integridade física é manutenção aborrecida, e funciona
Imprime os códigos de forma a que não se possa colar uma camada por cima em silêncio: moldura, suporte, cartão mate numa ranhura. Película solta em cima da mesa é um convite. Fotografa cada colocação no dia em que a instalas e guarda a foto onde o responsável de turno a encontre de verdade: o que apanha um autocolante é a comparação, não o olhar.
Verifica todos os meses e outra vez depois de qualquer obra, pintura ou instalação promocional de terceiros, porque é exactamente aí que os códigos se mudam ou ficam tapados. Tudo o que pareça recolado é substituído, não limpo. Em cada espaço há dois códigos que importam mais, e quem abre o turno olha para esses dois em cinco segundos.
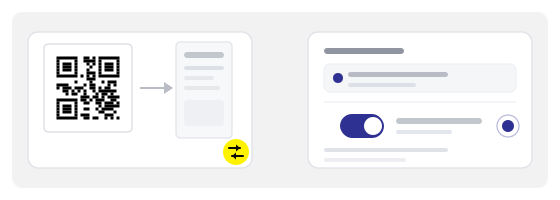
Um código dinâmico é controlo, e o controlo é custódia
Poder redireccionar um código já impresso é uma vantagem: sobrevive a uma mudança de ementa, a uma campanha, a um erro no endereço. Mas também significa que o activo real é a conta. O código na parede vale exactamente o que vale a palavra-passe por trás dele.
Por isso: duplo factor, um responsável com nome, nada de acessos partilhados, e o acesso é retirado no próprio dia em que um freelancer sai. Mantém uma lista de todas as ligações curtas activas com o destino actual e exporta-a uma vez por mês, para que «para onde vai este código» tenha uma resposta que não dependa da memória. E retira as ligações como deve ser: um domínio caducado é comprado por alguém cujo negócio inteiro são códigos como o teu.
Nem tudo tem de ser um QR
Pagar ao balcão, pedir quando o telemóvel ficou sem bateria, ler um aviso importante, sair de um edifício: deixa o caminho humano aberto e visível. Um código nunca deve ser a única forma de pagar, pedir, entrar ou perceber alguma coisa.
É uma decisão de segurança, não de cortesia. No momento em que o código é a única entrada, uma bateria vazia, um ecrã rachado ou uma câmara riscada deixam de ser um incómodo e passam a ser uma pessoa que não consegue usar o teu negócio.
Como fazer isto na prática
No gerador de QR começa pelo destino: uma página https num domínio teu, atrás de uma ligação curta dinâmica se quiseres manter o direito de a corrigir mais tarde. Depois descarrega o ficheiro de impressão no tamanho físico que o código vai realmente ter, não naquele que fica bem no ecrã.
O Estúdio QR trata daquilo que decide se o teu código pode ser falsificado de forma convincente: contraste, zona de silêncio, acabamento mate e o truque antifraude mais barato que existe — imprimir o teu próprio domínio em texto normal mesmo por baixo do código. Quem vê o nome antes de ler o código já sabe o que esperar, e um domínio parecido passa a ter de parecer parecido.
Depois confirma com o leitor de QR: lê o teu código impresso, uma fotografia desse código e uma cópia riscada de propósito. São os mesmos dez segundos que o teu cliente vai gastar, e é o único teste que acontece com a luz em que o autocolante vive de verdade.
Uma frase para os teus clientes
«Se o autocolante parecer colado por cima de outro, pergunta-nos antes de ler o código.» É suficientemente curta para imprimir ao lado do código, transforma cada cliente em inspector e não custa nada. Põe-na onde está o código, não numa página de condições que ninguém abre.
Erros que custam caro
- O código foi testado com uma câmara que abre páginas sozinha, por isso ninguém leu o endereço.
- Um acesso partilhado à conta das ligações e nenhum registo de quem mudou que destino.
- Códigos impressos uma vez e nunca fotografados — não há com que comparar.
- O domínio não está impresso em texto em lado nenhum, por isso um domínio parecido é indistinguível.
- Um código de pagamento que é a única forma de pagar à mesa.
- Um código de Wi-Fi que liga primeiro e não explica nada depois.