Cibersegurança e QR
Códigos QR de Wi-Fi público: o que verificar em dez segundos
Um QR na parede do café é prático — exatamente até ao momento em que alguém cola o seu por cima. A má notícia: uma cópia pode parecer igual à original. A boa: a verificação leva segundos, e vale a pena sempre que te sentas num sítio novo.
Por trás do mesmo quadrado há dois códigos diferentes
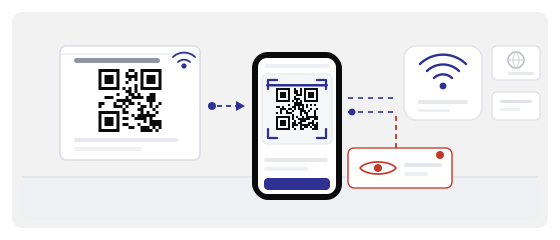
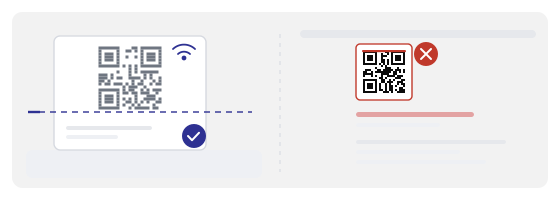
É esta a parte que quase todos os guias saltam, e é ela que decide onde está realmente o risco. Alguns códigos de Wi-Fi transportam as próprias definições da rede: o nome, o tipo de encriptação, a palavra-passe. O telemóvel lê o quadrado e liga-se, sem te perguntar nada. Outros não transportam nada além de um endereço web, e ao ler abre-se uma página onde ainda tens de carregar num botão, aceitar condições ou escrever alguma coisa.
A maioria dos espaços usa a segunda variante, porque uma página de acesso permite mostrar-te a ementa, recolher um email ou limitar a sessão no tempo. Esse único facto muda todo o conselho: com um código de definições, o perigo está na rede. Com um código de ligação, o perigo está na página — e é na página que deves olhar.
O que um código de Wi-Fi pode e não pode fazer
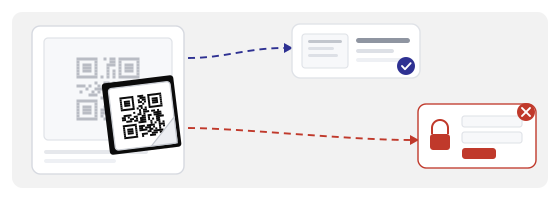
Um código de Wi-Fi não consegue instalar nada no teu telemóvel, não lê as tuas mensagens e não abre a câmara. Não é uma aplicação e não executa programas. Mesmo no pior cenário faz uma de duas coisas: liga-te a uma rede que não querias, ou abre uma página que não querias.
Isso tranquiliza de facto — e é aí que a tranquilidade acaba. As duas coisas dão a alguém uma posição que não tinha antes. Estar numa rede alheia é uma exposição real, e uma página falsa convincente é o ataque mais antigo da internet. O código não é o ataque. O código é a porta.
A verificação em dez segundos
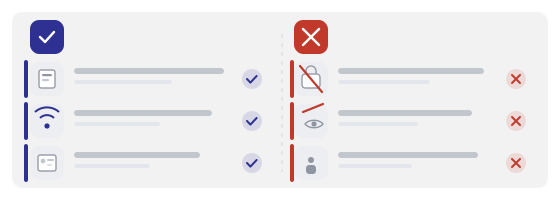
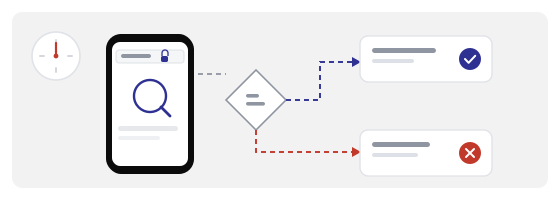
Quatro coisas, por esta ordem, e nenhuma delas exige conhecimentos técnicos.
Se uma das quatro coisas parecer estranha, usa os dados móveis. Esse é o veredicto todo. Ninguém se arrependeu alguma vez de não se ter ligado à rede de um café.
A rede em si é o risco maior
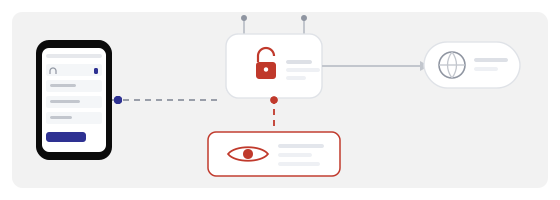
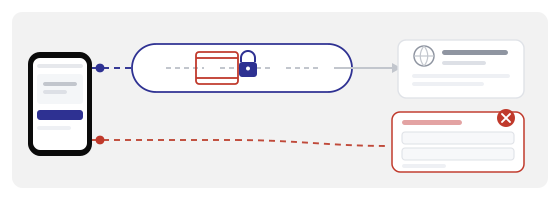
Aqui está a versão honesta, sem filme de espiões. Numa rede aberta, quem a mantém consegue ver a que sites te ligas, mesmo quando as páginas estão encriptadas. Também consegue inserir páginas suas onde deviam aparecer as tuas. Não lê o conteúdo de uma página HTTPS, mas vê para onde foste e pode pôr algo à tua frente.
Na prática isto é mais estreito do que os artigos alarmistas sugerem. Ler notícias numa rede de café é aceitável. Entrar no banco, pagar com um cartão guardado ou abrir o email do trabalho não é, porque são exatamente os momentos em que ser observado importa e em que uma página falsa compensa.
As três falsificações que vale reconhecer
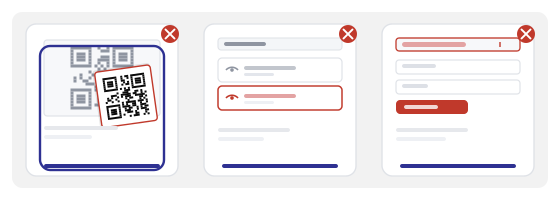
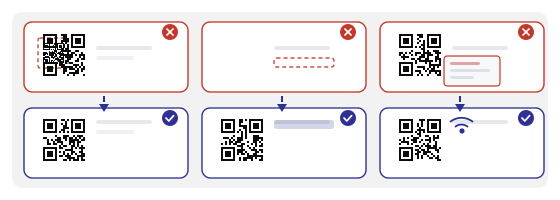
Quase todos os casos reais cabem numa destas três formas. Parecem diferentes, e a resposta a cada uma também é diferente.
Um autocolante sobre outro
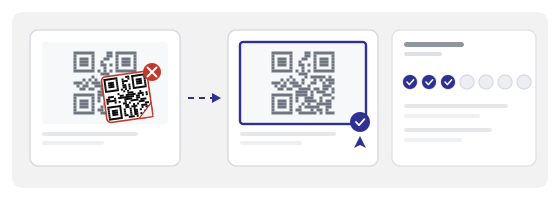
O código original fica intacto na parede e aparece um novo por cima. É o ataque mais barato e mais simples que existe. Olha para as bordas — é a única verificação física que apanha a maioria dos casos.
Uma rede a um caracter de distância
Duas redes com nomes quase iguais: uma do espaço, outra de quem está por perto. O código liga-te à segunda. Liga-te pela lista do telemóvel em vez do código, e compara a grafia com a do cartão impresso.
Uma página de acesso que pede demais
Uma cópia convincente da página do espaço que pede um cartão «para confirmar», a palavra-passe do email ou um código por SMS. Nada do que uma rede de convidados precisa se parece com isso. Fecha e escreve tu o endereço.
Os cinco minutos depois de te ligares
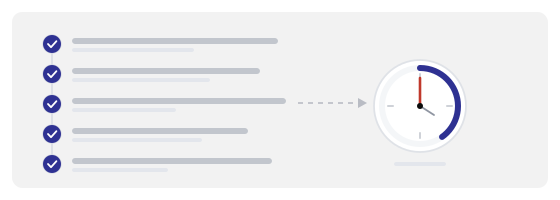
A maior parte do dano acontece depois da leitura, não durante, e os hábitos são pequenos. Não abras o banco e não pagues com cartão numa rede que não controlas. Se um site onde já tinhas sessão iniciada pedir «entrar outra vez» de repente, fecha o separador e escreve tu o endereço, em vez de seguires a hiperligação.
Mais dois que não custam nada. Desliga a ligação automática a redes abertas, para o telemóvel deixar de se ligar a «Free_WiFi» em todas as cidades por onde passas. E trata o cadeado na barra de endereço como um mínimo, não como uma garantia: significa que a ligação está encriptada, não que o site seja honesto, porque os certificados são gratuitos e qualquer pessoa os pode obter.
VPN, hotspot e limites honestos
Uma VPN esconde o teu tráfego do responsável pela rede, que é precisamente aquilo de que falámos acima. Não te salva de uma página de acesso falsa, porque escreveste nela antes de existir qualquer túnel. Nem torna fiável um espaço duvidoso: apenas significa que o responsável vê menos.
Para a maioria das pessoas a resposta mais simples é o hotspot do próprio telemóvel: sem subscrição, sem aplicação, a rede é tua. Uma VPN faz sentido se trabalhas regularmente a partir de cafés. Mas nenhuma das duas substitui a verificação em dez segundos, porque ambas começam depois de já te teres ligado.
Se és tu que geres o espaço
Quase todo o risco acima é criado pelo espaço, não pelo cliente, e quase todo se resolve atrás do balcão. Coloca o código onde a equipa o vê — uma mesa a um canto ou uma parede depois da esquina é onde uma falsificação sobrevive meses. Imprime o nome da rede e a palavra-passe em texto simples ao lado do código, para ninguém ter de ler o QR para saber o nome da rede, e para uma diferença de nome saltar à vista.
Verifica o autocolante com regularidade, e depois de cada obra, limpeza a fundo ou mudança de gerência. Fotografa cada instalação, para a pessoa seguinte saber como deve ser. E mantém o código como comodidade, não como a única entrada: uma palavra-passe impressa é um risco menor do que um cliente que desiste e pede um hotspot a um desconhecido.
Como é um bom código de Wi-Fi num espaço
Um código, ao nível dos olhos, atrás do balcão ou em cima dele, onde um funcionário o veja de passagem. Impresso ou plastificado em vez de um autocolante nu, em material mate para as luzes do teto não apagarem metade do quadrado. O nome da rede em texto legível por cima, a palavra-passe por baixo e uma linha curta a dizer o que acontece depois da leitura.
Essa última linha vale mais do que parece. «Lê para te ligares — abre uma página, sem palavra-passe» retira a hesitação que leva as pessoas a ler o que estiver mais à mão, incluindo um autocolante que outra pessoa colocou. Um cliente que sabe o que esperar é um cliente que repara quando algo está errado.
Erros comuns
- Ligar-te a uma rede porque um código o disse, em vez de comparar o nome com o cartão impresso.
- Ler o código sem olhar para o autocolante em si — a camada, as bordas, a linha de cola.
- Escrever um número de cartão ou a palavra-passe do email numa página de acesso de convidados.
- Seguir uma hiperligação «entrar outra vez» de uma página que não abriste tu.
- Deixar a ligação automática a redes abertas ativa e depois estranhar que o telemóvel se ligue sozinho.
- Manter num espaço um código que é a única forma de saber a palavra-passe.
Como fazer isto na prática
Se a rede é tua, um código QR dinâmico é a melhor escolha por duas razões que nada têm que ver com design: o destino pode ser mudado sem reimprimir os cartões de mesa quando a página de acesso muda de sítio, e ficas com uma contagem de leituras que mostra se o código é usado. Um código que ninguém lê é um código que ninguém mantém.
No Estúdio QR constróis o cartão de mesa inteiro, não apenas o quadrado: o nome da rede em texto claro, o código num tamanho legível, a zona de silêncio intacta, fundo mate. Os maus códigos nos espaços raramente são mal desenhados — são desenhados à pressa e apertados num canto onde a margem branca desaparece.
Depois verifica a impressão final com o leitor QR, na própria sala, com a luz real, no telemóvel mais antigo que encontrares. Um código que lê perfeitamente no ecrã e falha num cartão plastificado sob um foco de luz significa reimpressão, e são as reimpressões que fazem os espaços desistir disto.