
QR-Code-Sicherheit: Phishing, Fälschungen und was wirklich schützt
Ein QR-Code ist ein Link mit versteckter Adresse. Das ist kein Fehler des Formats, sondern genau sein Sinn — und deshalb kann ein Papieraufkleber auf dem Cafétisch das Geld eines Fremden still woanders hinschicken. Hier steht, was ein Code wirklich kann, woher Fälschungen kommen und welche Prüfung zehn Sekunden kostet.
Bei einem Code unsicher? Der Scanner zeigt dir die Adresse, bevor sie sich öffnet.
Code prüfen
Ein QR ist ein Link, dessen Adresse man nicht sieht
Wenn ein Link in einer Nachricht ankommt, kannst du mit der Maus darüberfahren oder wenigstens sehen, wohin der Klick führt. Der QR-Code nimmt diesen Schritt weg: Was du anvisierst, ist ein Muster aus Quadraten, und die Adresse liegt darin, wo sie niemand liest. Das Sicherheitsproblem steckt nicht im Code. Es steckt darin, dass die eine Information, die dich gestoppt hätte, genau die ist, die du nicht siehst.
Und das sollte man laut sagen, weil ein guter Teil der Panik auf einem Irrtum beruht: Hier ist nichts verschlüsselt und nichts geheim. Ein QR-Code ist normaler Text, als Quadrate gezeichnet. Jeder mit einem Drucker kann einen machen, jeder mit einem Handy kann lesen, was drinsteht, und kein Ratschlag zur «QR-Sicherheit» ändert daran etwas.
Was ein Scan überhaupt tun kann
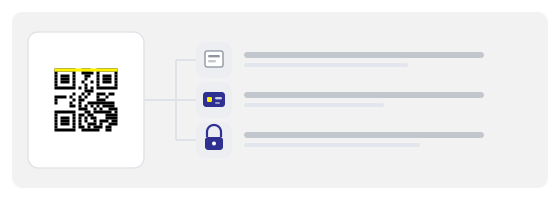
«Scannen» ist keine einzelne Handlung, und genau hier werden die meisten Ratschläge schwammig. Ein Code kann vier ganz verschiedene Dinge tragen:
tel: und sms: starten sofort einen Anruf oder eine Nachricht — manchmal zu einer Nummer, die Geld kostet.Gefährlich sind die Codes, die nichts fragen und nichts zeigen: ein WLAN-Code, ein Zahlungscode. Eine Seite gibt dir wenigstens etwas zu lesen, bevor du dich entscheidest. Eine Verbindung gibt dir nichts.
Woher Fälschungen wirklich kommen
Fast nie aus einem «gehackten QR-Code». Im Muster gibt es keinen Server, in den man einbrechen könnte: einmal gedruckt, ist das Muster eingefroren. Fälschungen kommen von drei ganz gewöhnlichen Stellen, und keine davon ist Kryptografie:
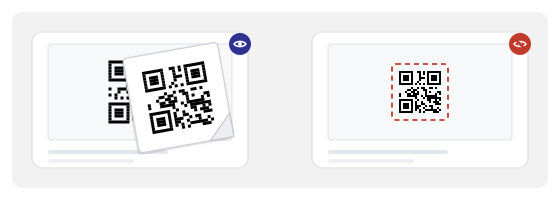
Jemand hat seinen eigenen Aufkleber über deinen geklebt. Ein Plakat wurde bei einer Agentur, einer Druckerei oder einer Filiale neu gedruckt, mit falsch abgeschriebener Adresse. Oder der dynamische Kurzlink hinter dem Code wurde umgebogen — vom Inhaber, von jemandem, der noch das Passwort hat, oder von einem Dienst, der abgelaufen und an den nächsten Kunden gegangen ist.
Die praktische Frage lautet also nicht «ist dieser Code gefälscht», sondern «welcher Drucker hat diesen Aufkleber gemacht, und welches Konto bestimmt, wohin er zeigt».
Drei Angriffe, die man kennen sollte
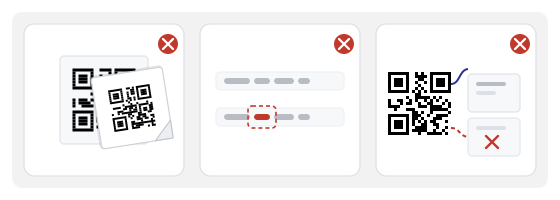
Aufkleber über dem Aufkleber
Ein etwas kleinerer Aufkleber auf deinem: richtige Größe, richtige Farben, und am wirksamsten in der ersten Woche, solange der Code neu ist und niemand genau hinsieht. Er kostet Cents und funktioniert. Die Abwehr ist körperlich — ein Rahmen oder Halter und ein Foto vom Tag der Anbringung.
Umgebogener Kurzlink
Wer das Analyse-Konto hat, hat das Ziel. Ein geteiltes Passwort, ein Praktikant, eine Agentur, die du nicht mehr bezahlst — und der Code auf viertausend Tischen führt jetzt dorthin, wo die sagen. Das ist der einzige Angriff, der gar nichts mit Druck zu tun hat, und die einzige Abhilfe ist die Kontrolle über das Konto.
Ähnliche Domain
Kein Hack, keine Hacker: nur eine Domain, die im Vorbeischauen richtig gelesen wird. Ein Buchstabe zu viel, eine andere Endung, ein Bindestrich, wo deine keinen hat. Auf dem Handy wird die Adresszeile genau dort abgeschnitten, wo der Unterschied sitzt — das Fremde bleibt versteckt, das Vertraute ist zu sehen.
Die Prüfung in zehn Sekunden
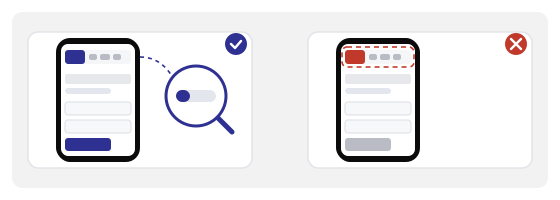
Scanne mit etwas, das die Adresse zeigt, nicht mit etwas, das direkt in den Browser springt. Lies die Domain von rechts: Es zählt der Teil vor dem ersten einzelnen Schrägstrich nach der Domain — ein langer bekannter Name vor einer fremden Endung ist der älteste Trick überhaupt, und er kostet den Angreifer null.
HTTPS ist die Grundlage, keine Garantie: Zertifikate sind kostenlos, also wird eine Phishing-Seite mit demselben Schloss ausgeliefert wie alle anderen. Und ein Code, der direkt zu einem Login-Formular, einem Kartenformular oder einer App-Installation führt, hat genau den Schritt übersprungen, in dem du entschieden hättest, ob du vertraust.
Eine körperliche Regel deckt die meisten Aufkleber-Fälle ab: Wenn das Etikett aussieht, als wäre es auf ein anderes geklebt, dann ist der Code die Botschaft, und die Botschaft ist, dass jemand deinen Scan will.
Es bleibt dein Problem, auch wenn es nicht deine Schuld ist
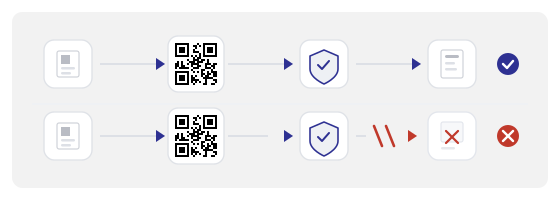
Ein Gast, der nach dem Scan eines Codes auf deinem Tisch Geld verliert, unterscheidet nicht zwischen deinem Drucker und dem Aufkleber eines Fremden. Das Gespräch findet an deiner Theke statt, in deiner Schicht, mit deinen Leuten, die nichts falsch gemacht haben. Der Streit geht um Vertrauen, und Vertrauen akzeptiert kein «das war nicht unser Code».
Darin liegt das ehrliche Geschäftsargument für Code-Hygiene: nicht «das Internet sichern», sondern «den Streit nicht in den Laden lassen». Und es hat eine praktische Form — jeder Code braucht einen Verantwortlichen, ein Foto, eine Prüfroutine und etwas Budget für den Ersatz von dem, was manipuliert aussieht.
Körperliche Integrität ist langweilige Pflege, und sie funktioniert
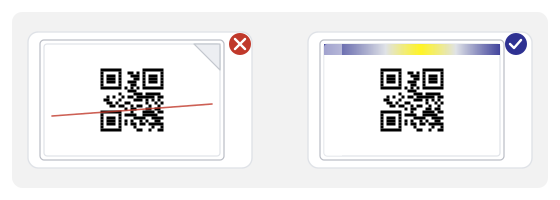
Drucke Codes so, dass man nicht leise eine Schicht darüberlegen kann: Rahmen, Halter, eine matte Karte in einem Fach. Lose Klebefolie auf dem Tisch ist eine Einladung. Fotografiere jede Anbringung an dem Tag, an dem du sie machst, und lege das Foto dorthin, wo die Schichtleitung es wirklich findet: Den Aufkleber fängt der Vergleich, nicht der Blick.
Prüfe monatlich und noch einmal nach jeder Renovierung, jedem Anstrich und jeder fremden Promo-Installation, denn genau dann werden Codes versetzt oder überklebt. Alles, was neu aufgeklebt aussieht, wird ersetzt und nicht geputzt. In jedem Betrieb gibt es zwei Codes, auf die es ankommt, und wer die Schicht aufschließt, schaut diese zwei in fünf Sekunden an.
Ein dynamischer Code ist Kontrolle, und Kontrolle ist Verwahrung
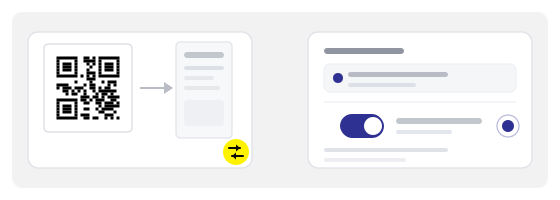
Einen gedruckten Code umbiegen zu können ist eine Funktion: Sie überlebt eine Speisekartenänderung, eine Kampagne, einen Fehler in der Adresse. Sie bedeutet aber auch, dass das Konto das eigentliche Gut ist. Der Code an der Wand ist genau so viel wert wie das Passwort dahinter.
Also: Zwei-Faktor-Authentifizierung, ein namentlich benannter Verantwortlicher, keine geteilten Logins, Zugang wird am Tag des Ausscheidens entzogen. Führe eine Liste aller aktiven Kurzlinks mit ihrem aktuellen Ziel und exportiere sie monatlich, damit «wohin führt dieser Code» eine Antwort hat, die nicht von Erinnerung abhängt. Und ziehe Links ordentlich aus dem Verkehr: Eine abgelaufene Domain kauft jemand, dessen ganzes Geschäft genau solche Codes sind.
Nicht alles muss ein QR-Code sein
An der Kasse zahlen, bestellen, wenn das Handy leer ist, eine wichtige Mitteilung lesen, ein Gebäude verlassen: Lass den menschlichen Weg offen und sichtbar. Ein Code darf nie der einzige Weg sein zu zahlen, zu bestellen, hineinzukommen oder etwas zu verstehen.
Das ist eine Sicherheitsentscheidung, keine Höflichkeit. In dem Moment, in dem der Code der einzige Eingang ist, hören ein leerer Akku, ein gesprungener Bildschirm oder eine zerkratzte Kamera auf, eine Unannehmlichkeit zu sein, und werden zu einem Menschen, der deinen Betrieb nicht nutzen kann.
So machst du es in der Praxis
Im QR-Generator fängst du beim Ziel an: eine https-Seite auf einer Domain, die dir gehört, hinter einem dynamischen Kurzlink, wenn du dir das Recht erhalten willst, sie später zu korrigieren. Lade dann die Druckdatei in der physischen Größe herunter, die der Code wirklich haben wird, nicht in der, die auf dem Monitor gut aussieht.
Das QR-Studio kümmert sich um das, was entscheidet, ob dein Code überzeugend gefälscht werden kann: Kontrast, Ruhezone, matte Oberfläche und den billigsten Anti-Phishing-Trick, den es gibt — drucke deine eigene Domain als normalen Text direkt unter den Code. Wer den Namen vor dem Scannen sieht, weiß schon, was ihn erwartet, und eine ähnliche Domain muss plötzlich ähnlich aussehen.
Dann prüfe mit dem QR-Scanner: Scanne deinen gedruckten Code, ein Foto dieses Codes und eine absichtlich zerkratzte Kopie. Das sind dieselben zehn Sekunden, die dein Kunde ausgeben wird, und der einzige Test, der in dem Licht stattfindet, in dem der Aufkleber wirklich lebt.
Ein Satz für deine Kunden
«Wenn der Aufkleber aussieht, als wäre er auf einem anderen, frag uns bitte vor dem Scannen.» Kurz genug, um ihn neben den Code zu drucken, und er macht jeden Gast zum Prüfer, ohne etwas zu kosten. Setz ihn dorthin, wo der Code ist, und nicht auf eine Bedingungsseite, die niemand öffnet.
Fehler, die teuer werden
- Der Code wurde mit einer Kamera getestet, die Seiten selbst öffnet, also hat niemand die Adresse je gelesen.
- Ein geteilter Zugang zum Link-Konto und kein Protokoll darüber, wer welches Ziel geändert hat.
- Codes einmal gedruckt und nie fotografiert — es gibt nichts zum Vergleichen.
- Die Domain steht nirgends als Text, deshalb ist eine ähnliche Domain nicht zu unterscheiden.
- Ein Zahlungscode, der der einzige Weg ist, am Tisch zu bezahlen.
- Ein WLAN-Code, der zuerst verbindet und danach nichts erklärt.