
Materiales útiles
Seguridad de los códigos QR: phishing, falsificaciones y lo que sí te protege
Un código QR es un enlace con la dirección escondida. No es un fallo del formato: es exactamente su sentido. Y por eso una pegatina de papel en la mesa de una cafetería puede mandar el dinero de un desconocido a otro sitio sin que nadie se dé cuenta. Aquí tienes qué puede hacer de verdad un código, de dónde salen las falsificaciones y las comprobaciones que cuestan diez segundos.
¿Un código que no te convence? El escáner te enseña la dirección antes de abrirla.
Comprobar el código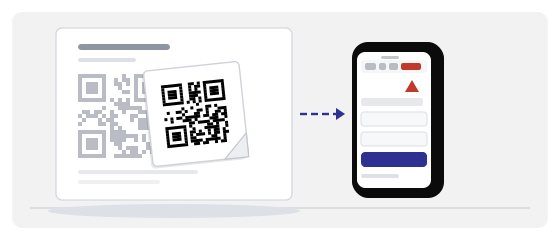
Un QR es un enlace con la dirección oculta
Cuando un enlace llega en un mensaje puedes pasar el cursor por encima o, como mínimo, ver adónde te llevará el toque. El QR elimina ese paso: lo que enfocas es un dibujo de cuadrados y la dirección vive dentro, donde nadie la lee. El problema de seguridad no está en el código. Está en que la única información que te habría detenido es justo la que no ves.
Y conviene decirlo en voz alta, porque mucho del pánico se apoya en un error: aquí no hay cifrado ni secreto alguno. Un QR es texto normal dibujado en cuadrados. Cualquiera con una impresora puede crear uno y cualquiera con un teléfono puede leer qué lleva dentro, y ningún consejo sobre «seguridad QR» cambia eso.
Qué puede hacer realmente un escaneo
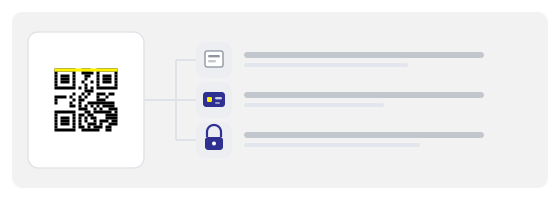
«Escanear» no es una sola acción, y aquí es donde la mayoría de los consejos se vuelven vagos. Un código puede llevar cuatro cosas distintas:
tel: y sms: inician una llamada o un mensaje, a veces a un número que te cobra.Los peligrosos son los que no preguntan nada y no muestran nada: un código de Wi-Fi, un código de pago. Una página al menos te da algo que leer antes de decidir. Una conexión no te da nada.
De dónde salen de verdad las falsificaciones
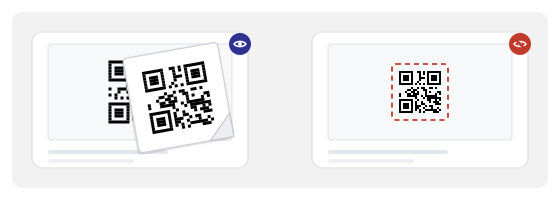
Casi nunca de un «QR hackeado». Dentro del dibujo no hay ningún servidor al que entrar: una vez impreso, el patrón queda congelado. Las falsificaciones llegan de tres sitios corrientes, y ninguno tiene que ver con la criptografía:
Alguien imprimió su pegatina encima de la tuya. Un cartel se reimprimió en una agencia, una imprenta o una franquicia con la dirección copiada mal. O el enlace corto dinámico que hay detrás del código se redirigió: por el dueño, por quien todavía tiene la contraseña o por un servicio que caducó y pasó al siguiente cliente.
Así que la pregunta práctica no es «¿este código está falsificado?», sino «¿qué impresora hizo esta pegatina y qué cuenta controla adónde apunta».
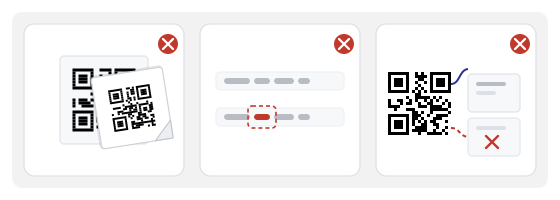
Tres ataques que conviene conocer
Pegatina encima de la tuya
Una pegatina algo más pequeña colocada sobre la tuya: tamaño correcto, colores correctos, y más eficaz la primera semana, mientras el código es nuevo y nadie mira de cerca. Cuesta céntimos y funciona. La defensa es física: un marco o un soporte fijo, y una foto del día en que lo instalaste.
Enlace corto redirigido
Quien tiene la cuenta de analítica tiene el destino. Una contraseña compartida, un becario, una agencia a la que dejaste de pagar, y el código de cuatro mil mesas va ahora donde ellos digan. Es el único ataque que no va de imprenta, y el único remedio es mantener la cuenta bajo custodia.
Dominio parecido
Sin hackeo ni hackers: solo un dominio que de un vistazo se lee bien. Una letra de más, otra terminación, un guion donde el tuyo no lo tiene. En un móvil la barra de direcciones se corta justo donde está la diferencia, así que lo ajeno queda oculto y lo familiar se ve.
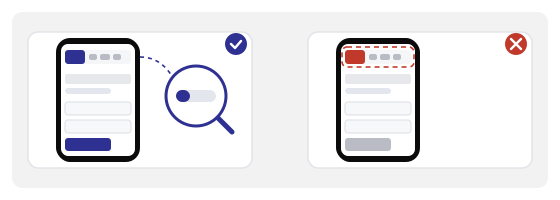
La comprobación de diez segundos
Escanea con algo que muestre la dirección, no con algo que salte directo al navegador. Lee el dominio por la derecha: lo que cuenta es la parte que va antes de la primera barra después del dominio; un nombre conocido y largo delante de una terminación extraña es el truco más viejo que existe, y al atacante le cuesta cero.
HTTPS es la base, no una garantía: los certificados son gratuitos, así que una página de phishing se sirve con candado igual que todas las demás. Y un código que lleva directo a un formulario de acceso, a un formulario de tarjeta o a instalar una app se ha saltado justo el paso en el que tú habrías decidido si confiar.
Una regla física cubre casi todos los casos de pegatinas: si la etiqueta parece puesta encima de otra, el código es el mensaje, y el mensaje es que alguien quiere tu escaneo.
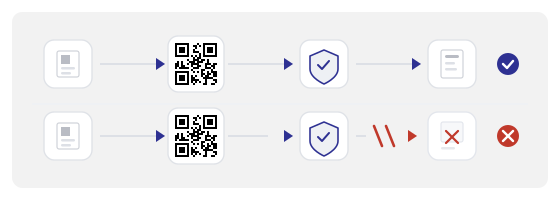
Es tu problema aunque no sea tu culpa
Un cliente que pierde dinero tras escanear un código en tu mesa no distingue entre tu impresora y la pegatina de un desconocido. La conversación ocurre en tu barra, en tu turno, con tu gente, que no hizo nada malo. La discusión va de confianza, y la confianza no acepta «ese código no era nuestro».
Ahí está el argumento honesto para cuidar los códigos: no «proteger internet», sino «no dejar que la discusión entre en tu local». Y tiene forma práctica: cada código necesita un responsable, una foto, una rutina de revisión y algo de presupuesto para cambiar lo que parece manipulado.
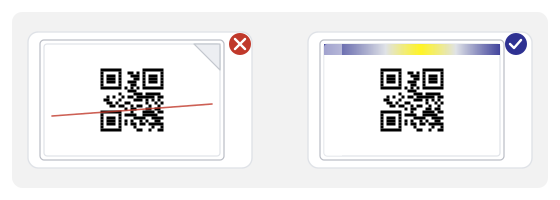
La integridad física es mantenimiento aburrido, y funciona
Imprime los códigos de forma que no se les pueda poner una capa encima sin que se note: un marco, un soporte, una tarjeta mate en una ranura. Un plástico suelto sobre la mesa es una invitación. Fotografía cada colocación el día que la instalas y guarda la foto donde el responsable de turno la encuentre de verdad: lo que caza una pegatina es la comparación, no la mirada.
Revisa cada mes y otra vez después de cualquier reforma, pintura o instalación promocional de terceros, porque es justo cuando los códigos se mueven o se tapan. Todo lo que parezca recolocado se sustituye, no se limpia. En cada local hay dos códigos que importan más, y quien abre el turno puede mirar esos dos en cinco segundos.
Un código dinámico es control, y el control es custodia
Poder redirigir un código ya impreso es una ventaja: sobrevive a un cambio de menú, a una campaña, a un error en la dirección. Pero también significa que el activo real es la cuenta. El código de la pared vale exactamente lo que vale la contraseña que hay detrás.
Por eso: doble factor, un responsable con nombre y apellidos, nada de accesos compartidos, y el acceso se retira el mismo día que se va un freelance. Ten una lista de todos los enlaces cortos activos con su destino actual y expórtala una vez al mes, para que «adónde va este código» tenga una respuesta que no dependa de la memoria. Y retira los enlaces como es debido: un dominio caducado lo compra alguien cuyo negocio entero son códigos como el tuyo.
No todo tiene que ser un QR
Pagar en la caja, pedir cuando el móvil se quedó sin batería, leer un aviso importante, salir de un edificio: deja el camino humano abierto y visible. Un código nunca debería ser la única forma de pagar, pedir, entrar o entender algo.
Es una decisión de seguridad, no de cortesía. En el momento en que el código es la única entrada, una batería muerta, una pantalla rota o una cámara rayada dejan de ser una molestia y pasan a ser una persona que no puede usar tu negocio.
Cómo hacerlo en la práctica
En el generador de códigos QR empieza por el destino: una página https en un dominio tuyo, detrás de un enlace corto dinámico si quieres conservar el derecho a corregirlo más adelante. Luego descarga el archivo de impresión en el tamaño físico que el código tendrá de verdad, no en el que queda bien en el monitor.
El Estudio QR se ocupa de lo que decide si tu código se puede falsificar de forma convincente: contraste, zona de silencio, acabado mate y el truco antifraude más barato que existe, imprimir tu propio dominio en texto normal justo debajo del código. Quien ve el nombre antes de escanear ya sabe qué esperar, y un dominio parecido tiene que parecerlo.
Después comprueba con el escáner QR: escanea tu código impreso, una foto de ese código y una copia rayada a propósito. Son los mismos diez segundos que gastará tu cliente, y es la única prueba que ocurre con la luz en la que la pegatina vive de verdad.
Una frase para tus clientes
«Si la pegatina parece puesta encima de otra, pregúntanos antes de escanear». Es lo bastante corta para imprimirla junto al código, convierte a cada cliente en inspector y no cuesta nada. Ponla donde está el código, no en una página de condiciones que nadie abre.
Errores que cuestan caro
- El código se probó con una cámara que abre páginas sola, así que nadie leyó nunca la dirección.
- Un acceso compartido a la cuenta de enlaces y ningún registro de quién cambió qué destino.
- Códigos impresos una vez y nunca fotografiados: no hay con qué comparar.
- El dominio no aparece impreso en texto, así que un dominio parecido es indistinguible.
- Un código de pago que es la única forma de pagar en la mesa.
- Un código de Wi-Fi que conecta primero y no explica nada después.