
Materiais
QR e acesso biométrico: o que o código faz de verdade e o que não faz
O quadrado no ecrã não verifica a tua cara. Apenas leva uma prova curta de que a verificação já aconteceu. A segurança de todo o sistema assenta em três coisas à volta do código, e nenhuma delas é o código.
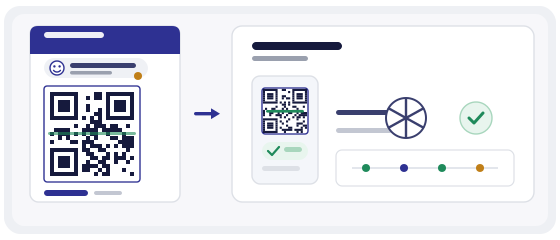
Um código que não te inspira confiança? O leitor mostra-te o endereço antes de o abrir.
Verificar o códigoPrimeiro, tiremos a confusão
«QR biométrico» soa a que a tua impressão digital está metida dentro do quadrado. Nada disso. Lá dentro está texto comum — quase sempre uma ligação curta ou uma cadeia longa de caracteres.
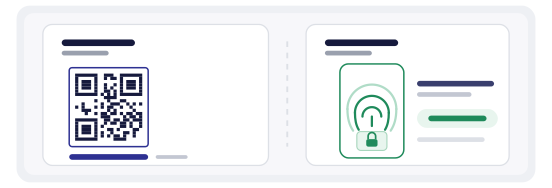
A impressão digital nunca sai do telemóvel. Desbloqueia uma chave guardada numa parte protegida do aparelho, e é essa chave que assina o que aparece no ecrã. O código é só a forma de a assinatura seguir caminho, até ao torniquete ou à câmara.
Portanto a frase certa é esta: um QR não torna o acesso biométrico. Torna a verificação biométrica transportável.
O que está realmente lá dentro
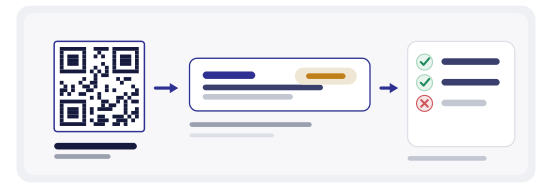
Quase sempre não é um endereço, mas um token — uma cadeia que o servidor reconhece e valida. Há três variantes comuns, e são muito diferentes nas consequências.
As três coisas que sustentam o sistema
Tira uma delas e ficas com a comodidade sem a segurança. Vale a pena dizê-lo em voz alta antes de encomendar equipamento.
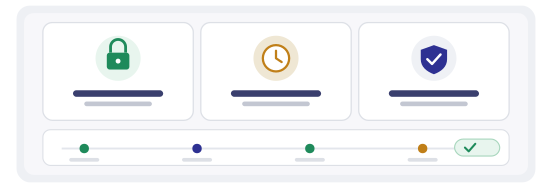
- Validação no servidor. A porta não acredita na imagem. Pergunta ao servidor se o token é válido, se já foi usado e se aquela pessoa pode entrar por aquela porta em concreto.
- Vida curta. O token tem de morrer antes de alguém conseguir mostrá-lo a outra pessoa. Segundos e minutos são o normal. Dias, não.
- Ligação a um dispositivo ou a uma sessão. A assinatura vem de um telemóvel específico. Se o mesmo token chega de outro aparelho, isso é um alarme, não uma entrada.
E uma quarta, aborrecida mas obrigatória: o registo. Quem, quando, por que porta, de que dispositivo. Sem isso nunca vais notar que um código anda há uma semana a circular pelo escritório.
Como é numa porta real
A pessoa chega ao torniquete. Tira o telemóvel e desbloqueia-o com a cara ou com o dedo — é aí que acontece a biometria, no aparelho dela. A aplicação mostra um quadrado.
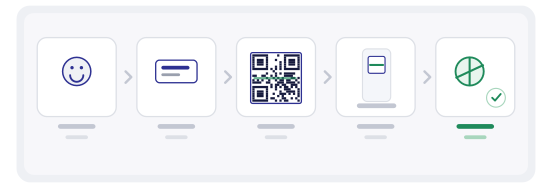
O leitor lê-o, envia o token ao servidor e espera resposta. Se o token for válido e aquela pessoa puder entrar por aquela porta naquele momento, as folhas abrem. Todo o percurso leva menos de um segundo, e é por isso que funciona com fila à entrada.
Um pormenor importa mais do que parece: quando a rede cai, a porta tem de saber o que fazer. Abrir de par em par é um risco. Ficar bloqueada também, porque as pessoas começam a segurá-la com as mãos. Essa decisão toma-se antes, não durante a avaria.
Onde encaixa mesmo
A tecnologia funciona bem onde há muita gente e os direitos mudam com frequência.
Onde é má ideia
Há sítios onde o acesso por QR dá mais problemas do que resolve, e é melhor admiti-lo antes de implementar.
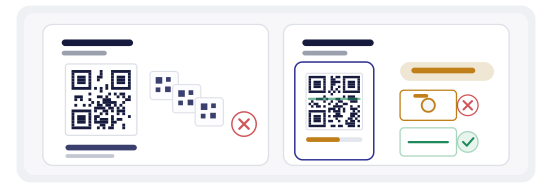
Autocolante impresso com código permanente
A pior opção possível. O código não muda, alguém o fotografa uma vez e passa a ter acesso toda a gente que viu essa foto. Esse autocolante tem de ser arrancado, não protegido.
Código no ecrã com vida curta
O mesmo quadrado, mas o conteúdo renova-se de poucos em poucos segundos. As capturas não servem, reenviá-las também não. É a única variante que vale a pena considerar.
Um código de acesso mau denuncia-se com uma única pergunta: se o fotografar agora e o mostrar daqui a uma hora, ainda funciona? Se a resposta for sim, não há protecção.
O que o código não faz
É melhor retirar já as expectativas erradas, porque é aí que as pessoas tropeçam.
Não prova que a pessoa é quem diz ser. Prova apenas que o token foi emitido depois de uma verificação bem-sucedida. A diferença nota-se quando um telemóvel desbloqueado fica em cima da mesa.
Não substitui o segurança. Não impede que alguém entre atrás de um colega. Não funciona sem corrente nem sem rede, a não ser que tenhas desenhado um plano local para esses casos.
E não torna um sistema seguro só por si. O quadrado é a última peça, não a corrente toda.
Os erros mais frequentes
- Imprimir um código permanente num cartão e chamar-lhe acesso biométrico.
- Verificar apenas a imagem no dispositivo, sem perguntar ao servidor.
- Pôr a vida do token num dia porque «assim é mais fácil testar».
- Não ter registo e ficar a saber dos problemas pelas conversas no corredor.
- Não decidir de antemão como se comporta a porta sem rede.
- Deixar o acesso activo a subcontratados antigos porque «ninguém se lembrou».
Como rever o teu esquema em dez minutos
Não precisas de comprar torniquetes no primeiro dia. Basta criar um código e ver como se comporta.
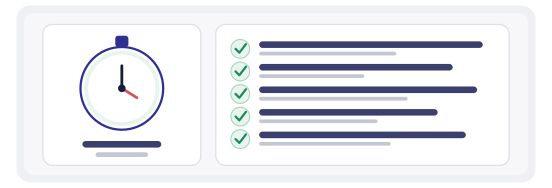
Abre o gerador e cria um código dinâmico que aponte para uma página de testes. Faz de conta que é o teu token: vê quanto tempo demoras a mudar o destino e se a captura antiga continua a servir depois.
Depois o QR Studio: monta a maquete para que o quadrado se leia num ecrã e num cartão de plástico com dedadas. Confirma com o leitor o que ele mostra antes de abrir seja o que for: no controlo de acesso isso conta, porque a pessoa tem de ver para onde a levam.