
Ressources
QR et accès biométrique : ce que le code fait vraiment, et ce qu’il ne fait pas
Le carré sur l’écran ne vérifie pas votre visage. Il transporte seulement une preuve brève que la vérification a déjà eu lieu. La sécurité de tout le système repose sur trois choses autour du code, et aucune n’est le code lui-même.
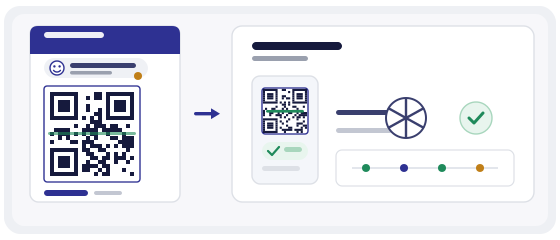
Un code qui vous laisse un doute ? Le lecteur affiche l’adresse avant de l’ouvrir.
Vérifier le codeCommençons par lever la confusion
« QR biométrique » donne l’impression que votre empreinte est gravée dans le carré. Pas du tout. À l’intérieur, il y a du texte ordinaire : le plus souvent un lien court ou une longue suite de caractères.
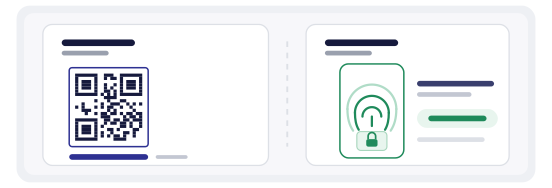
L’empreinte ne quitte jamais le téléphone. Elle déverrouille une clé stockée dans une partie protégée de l’appareil, et c’est cette clé qui signe ce qui s’affiche à l’écran. Le code n’est que le moyen de faire circuler la signature, jusqu’au tourniquet ou à la caméra.
La phrase juste est donc celle-ci : un QR ne rend pas l’accès biométrique. Il rend la vérification biométrique transportable.
Ce qu’il y a réellement dans le carré
Le plus souvent, ce n’est pas une adresse mais un jeton — une chaîne que le serveur reconnaît et valide. Trois variantes classiques existent, et leurs conséquences n’ont presque rien en commun.
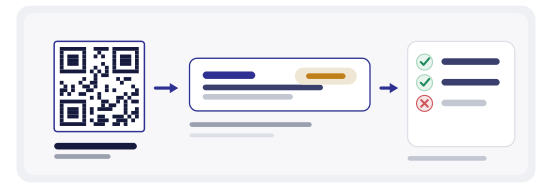
Les trois choses qui tiennent le système
Retirez-en une et vous gardez le confort en perdant la sécurité. Cela vaut la peine d’être dit à voix haute avant de commander le moindre matériel.
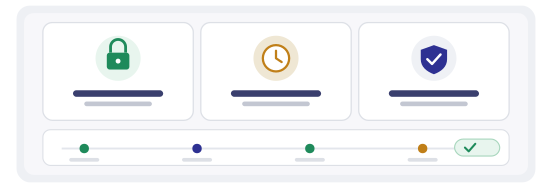
- La validation côté serveur. La porte ne fait pas confiance à l’image. Elle demande au serveur si le jeton est valable, s’il a déjà servi et si cette personne peut entrer par cette porte précise.
- Une durée de vie courte. Le jeton doit mourir avant qu’on ait le temps de le montrer à quelqu’un d’autre. Des secondes et des minutes, c’est normal. Des jours, non.
- Un lien à un appareil ou à une session. La signature vient d’un téléphone précis. Si le même jeton arrive depuis un autre appareil, c’est une alerte, pas une entrée.
Et une quatrième, ennuyeuse mais obligatoire : le journal. Qui, quand, quelle porte, depuis quel appareil. Sans cela, vous ne remarquerez jamais qu’un même code circule dans les bureaux depuis une semaine.
À quoi cela ressemble à une vraie porte
La personne arrive au tourniquet. Elle sort son téléphone et le déverrouille avec son visage ou son doigt : c’est là que se fait la biométrie, sur son propre appareil. L’application affiche un carré.
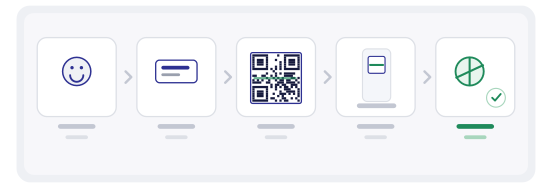
Le lecteur le scanne, envoie le jeton au serveur et attend la réponse. Si le jeton est valable et que cette personne peut entrer par cette porte à cet instant, les vantaux s’ouvrent. Tout le trajet prend moins d’une seconde, et c’est précisément pour cela que ça fonctionne dans la file à l’entrée.
Un détail compte plus qu’il n’y paraît : quand le réseau tombe, la porte doit savoir quoi faire. S’ouvrir en grand est un risque. Rester bloquée aussi, parce que les gens vont commencer à la retenir à la main. Cette décision se prend avant, pas pendant la panne.
Là où cela a vraiment du sens
La technologie fonctionne bien là où il y a beaucoup de monde et où les droits changent souvent.
Là où c’est une mauvaise idée
Il y a des endroits où l’accès par QR crée plus de problèmes qu’il n’en résout, et mieux vaut l’admettre avant le déploiement.
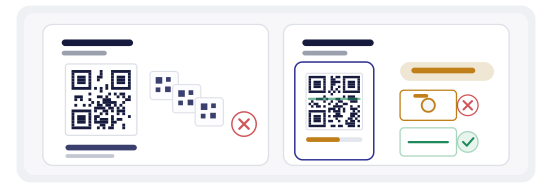
Un autocollant imprimé avec un code permanent
La pire option possible. Le code ne change jamais, quelqu’un le photographie une fois et tous ceux qui ont vu la photo ont accès. Cet autocollant doit être décollé, pas protégé.
Un code à l’écran à durée courte
Le même carré, mais le contenu se renouvelle toutes les quelques secondes. Les captures ne servent à rien, les transferts non plus. C’est la seule variante à considérer.
Un mauvais code d’accès se trahit avec une seule question : si je le photographie maintenant et le montre dans une heure, fonctionnera-t-il encore ? Si oui, il n’y a pas de protection.
Ce que le code ne fait pas
Mieux vaut écarter tout de suite les fausses attentes, car c’est là que les gens trébuchent.
Il ne prouve pas que la personne est bien celle qu’elle prétend être. Il prouve seulement que le jeton a été délivré après une vérification réussie. La différence se voit quand un téléphone déverrouillé reste sur un bureau.
Il ne remplace pas un agent de sécurité. Il n’empêche pas quelqu’un de passer derrière un collègue. Il ne fonctionne ni sans courant ni sans réseau, sauf si vous avez prévu un mode local.
Et il ne rend pas un système sûr à lui seul. Le carré est le dernier maillon, pas toute la chaîne.
Les erreurs les plus fréquentes
- Imprimer un code permanent sur un badge et appeler cela un accès biométrique.
- Vérifier seulement l’image sur l’appareil, sans interroger le serveur.
- Régler la durée du jeton sur une journée parce que « c’est plus simple pour tester ».
- Ne tenir aucun journal et apprendre les problèmes par les conversations de couloir.
- Ne pas décider à l’avance du comportement de la porte sans réseau.
- Laisser l’accès aux anciens sous-traitants parce que « personne n’y a pensé ».
Vérifier votre schéma en dix minutes
Pas besoin d’acheter des tourniquets dès le premier jour. Il suffit de créer un code et de regarder comment il se comporte.
Ouvrez le générateur et créez un code dynamique vers une page de test. Faites comme si c’était votre jeton : voyez combien de temps il vous faut pour changer sa destination, et si l’ancienne capture fonctionne encore après.
Puis le QR Studio : composez la maquette pour que le carré se lise sur un écran et sur une carte plastique pleine de traces. Vérifiez avec le scanner ce qu’il affiche avant toute ouverture — dans un contrôle d’accès, cela compte, car la personne doit voir où on l’envoie.