
Materiales
QR y acceso biométrico: qué hace el código de verdad y qué no
El cuadrado en la pantalla no comprueba tu cara. Solo lleva una prueba breve de que la comprobación ya ocurrió. La seguridad de todo el sistema se apoya en tres cosas alrededor del código, y ninguna de ellas es el código.
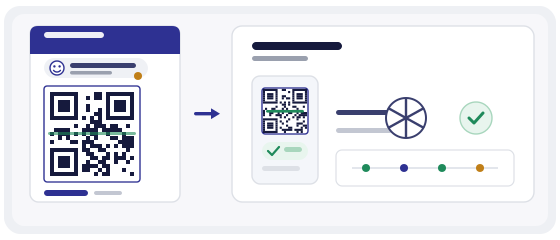
¿Un código que no te convence? El escáner te enseña la dirección antes de abrirla.
Comprobar el códigoPrimero, quitemos la confusión
«QR biométrico» suena a que tu huella está metida dentro del cuadrado. Nada de eso. Dentro hay texto normal: casi siempre un enlace corto o una cadena larga de caracteres.
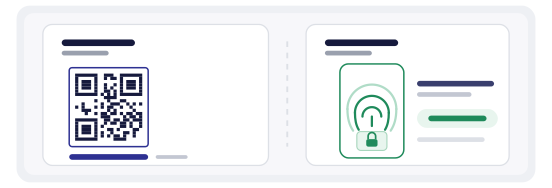
La huella no sale nunca del teléfono. Desbloquea una clave guardada en una parte protegida del aparato, y esa clave firma lo que aparece en pantalla. El código es solo la forma de que la firma llegue más lejos, al torno o a la cámara.
Así que la frase correcta es esta: un QR no hace biométrico el acceso. Hace que la comprobación biométrica se pueda llevar encima.
Qué hay realmente dentro
Casi siempre no es una dirección, sino un token: una cadena que el servidor reconoce y valida. Hay tres variantes habituales, y se parecen muy poco en sus consecuencias.
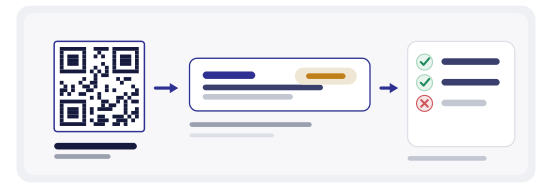
Las tres cosas que sostienen el sistema
Quita cualquiera de ellas y te quedas con la comodidad sin la seguridad. Merece la pena decirlo en voz alta antes de comprar hardware.
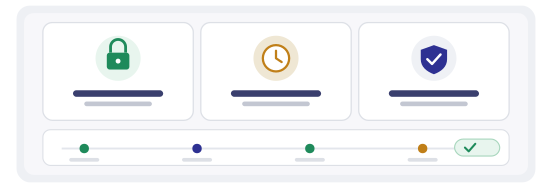
- Validación en el servidor. La puerta no se fía de la imagen. Pregunta al servidor si el token vale, si ya se usó y si esa persona puede entrar por esa puerta concreta.
- Vida corta. El token tiene que morir antes de que a alguien le dé tiempo a enseñárselo a otro. Segundos y minutos son lo normal. Días, no.
- Atadura a un dispositivo o a una sesión. La firma la hace un teléfono concreto. Si el mismo token llega desde otro aparato, eso es una alarma, no una entrada.
Y una cuarta, aburrida pero obligatoria: el registro. Quién, cuándo, por qué puerta y desde qué dispositivo. Sin eso nunca notarás que un mismo código lleva una semana circulando por la oficina.
Cómo se ve en una puerta real
La persona llega al torno. Saca el teléfono y lo desbloquea con la cara o el dedo: ahí ocurre la biometría, en su propio dispositivo. La aplicación muestra un cuadrado.
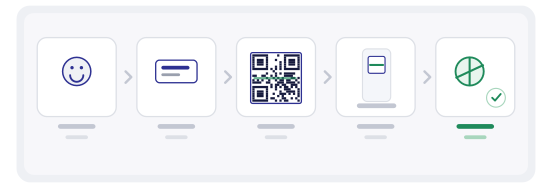
El lector lo escanea, manda el token al servidor y espera respuesta. Si el token es válido y esa persona puede entrar por esa puerta en ese momento, las hojas se abren. Todo el camino dura menos de un segundo, y por eso funciona con cola en la entrada.
Un detalle importa más de lo que parece: cuando cae la red, la puerta tiene que saber qué hacer. Abrirse de par en par es un riesgo. Quedarse bloqueada también, porque la gente empezará a sujetarla con las manos. Esa decisión se toma antes, no durante la avería.
Dónde encaja de verdad
La tecnología funciona bien donde hay mucha gente y los permisos cambian a menudo.
Dónde es mala idea
Hay sitios donde el acceso por QR da más problemas que soluciones, y mejor admitirlo antes de implantarlo.
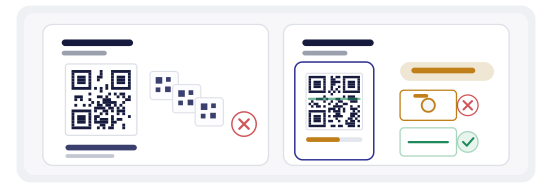
Pegatina impresa con código permanente
La peor opción posible. El código no cambia, alguien lo fotografía una vez y tiene acceso todo el que vio esa foto. Esa pegatina hay que quitarla, no protegerla.
Código en pantalla con vida corta
El mismo cuadrado, pero el contenido se renueva cada pocos segundos. Las capturas no sirven, reenviarlas tampoco. Es la única variante que vale la pena mirar.
Un código de acceso malo se delata con una sola pregunta: si lo fotografío ahora y lo enseño dentro de una hora, ¿seguirá funcionando? Si la respuesta es sí, no hay protección.
Lo que el código no hace
Mejor quitar las expectativas equivocadas desde el principio, porque es donde la gente tropieza.
No demuestra que la persona sea quien dice ser. Solo demuestra que el token se emitió tras una comprobación correcta. La diferencia se nota cuando un móvil desbloqueado se queda sobre la mesa.
No sustituye al vigilante. No impide que alguien entre detrás de un compañero. No funciona sin corriente ni sin red, salvo que hayas diseñado un plan local para esos casos.
Y no hace seguro un sistema por sí mismo. El cuadrado es el último eslabón, no toda la cadena.
Los errores más frecuentes
- Imprimir un código permanente en una acreditación y llamarlo acceso biométrico.
- Comprobar solo la imagen en el dispositivo, sin preguntar al servidor.
- Poner la vida del token en un día porque «así es más fácil probar».
- No llevar registro y enterarse de los problemas por conversaciones en el pasillo.
- No decidir de antemano cómo se comporta la puerta sin red.
- Dejar el acceso activo a subcontratas antiguas porque «nadie se acordó».
Cómo revisar tu esquema en diez minutos
No necesitas comprar tornos el primer día. Basta con crear un código y mirar cómo se comporta.
Abre el generador y crea un código dinámico que apunte a una página de pruebas. Haz como si fuera tu token: mira cuánto tardas en cambiar su destino y si la captura antigua sigue sirviendo después.
Luego el QR Studio: monta la maqueta para que el cuadrado se lea en una pantalla y en una tarjeta de plástico con huellas. Comprueba con el escáner qué muestra antes de abrir nada: en control de acceso eso importa, porque la persona debe ver a dónde la llevan.