
Materialien
QR-Code und biometrischer Zugang: was er wirklich macht und was nicht
Das Quadrat auf dem Bildschirm prüft nicht dein Gesicht. Es trägt nur einen kurzen Beweis dafür, dass die Prüfung schon passiert ist. Die Sicherheit des ganzen Systems hängt an drei Dingen rund um den Code – und keines davon ist der Code selbst.
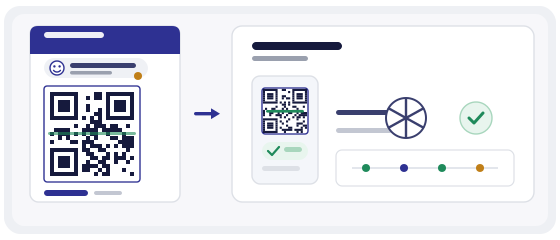
Bei einem Code unsicher? Der Scanner zeigt dir die Adresse, bevor sie sich öffnet.
Code prüfenRäumen wir zuerst das Missverständnis aus
„Biometrischer QR“ klingt, als wäre dein Fingerabdruck im Quadrat eingebaut. Nichts dergleichen. Drin steht normaler Text – meistens ein kurzer Link oder eine lange Zeichenkette.
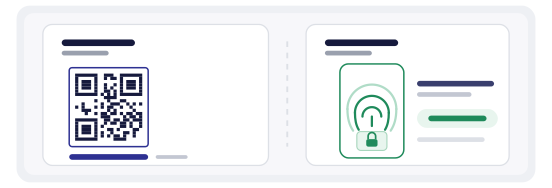
Der Fingerabdruck verlässt nie das Handy. Er entsperrt einen Schlüssel im geschützten Teil des Geräts, und dieser Schlüssel signiert das, was auf dem Bildschirm erscheint. Der Code ist nur der Weg, auf dem die Signatur weiterreist – zum Drehkreuz oder zur Kamera.
Der richtige Satz lautet also: Ein QR-Code macht den Zugang nicht biometrisch. Er macht eine biometrische Prüfung mitnehmbar.
Was wirklich im Quadrat steckt
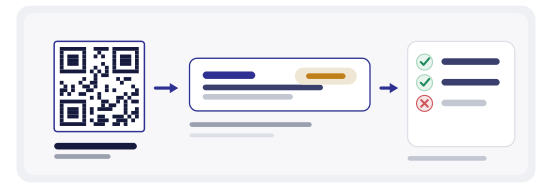
Meistens keine Adresse, sondern ein Token – eine Zeichenkette, die der Server erkennt und prüft. Es gibt drei übliche Varianten, und sie unterscheiden sich in ihren Folgen enorm.
Die drei Dinge, die das System tragen
Nimm eines davon weg, und du behältst den Komfort und verlierst die Sicherheit. Das lohnt sich laut zu sagen, bevor irgendeine Hardware bestellt wird.
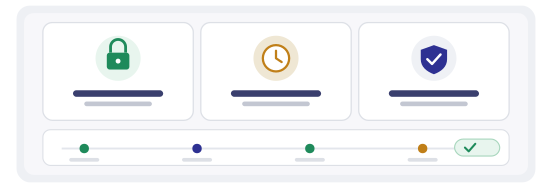
- Prüfung auf dem Server. Die Tür glaubt dem Bild nicht. Sie fragt den Server, ob das Token gilt, ob es schon benutzt wurde und ob diese Person genau durch diese Tür darf.
- Kurze Lebensdauer. Das Token muss sterben, bevor jemand es weiterzeigen kann. Sekunden und Minuten sind normal. Tage nicht.
- Bindung an ein Gerät oder eine Sitzung. Signiert wird von einem bestimmten Handy. Kommt dasselbe Token von einem anderen Gerät, ist das ein Alarm und kein Einlass.
Und ein viertes, langweiliges, aber Pflicht: das Protokoll. Wer, wann, welche Tür, von welchem Gerät. Ohne das merkst du nie, dass ein Code seit einer Woche durchs Büro wandert.
Wie es an einer echten Tür aussieht
Jemand tritt ans Drehkreuz. Nimmt das Handy, entsperrt es mit Gesicht oder Finger – dort passiert die Biometrie, auf dem eigenen Gerät. Die App zeigt ein Quadrat.
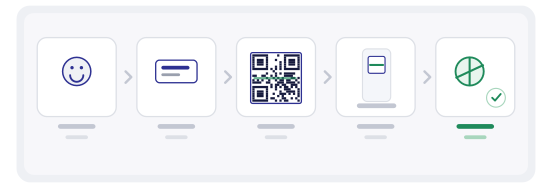
Der Leser scannt, schickt das Token an den Server und wartet auf Antwort. Ist das Token gültig und darf diese Person jetzt durch diese Tür, öffnen sich die Flügel. Der ganze Weg dauert unter einer Sekunde – genau deshalb funktioniert es im Gedränge am Eingang.
Ein Detail ist wichtiger, als es aussieht: Wenn das Netz ausfällt, muss die Tür wissen, was sie tun soll. Weit aufgehen ist ein Risiko. Blockieren aber auch, weil die Leute dann anfangen, sie mit der Hand aufzuhalten. Diese Entscheidung fällt vorher, nicht während der Störung.
Wo es wirklich passt
Die Technik funktioniert gut, wo viele Menschen sind und sich Rechte oft ändern.
Wo es eine schlechte Idee ist
An manchen Orten schafft QR-Zugang mehr Probleme, als er löst, und das sollte man vor der Einführung zugeben.
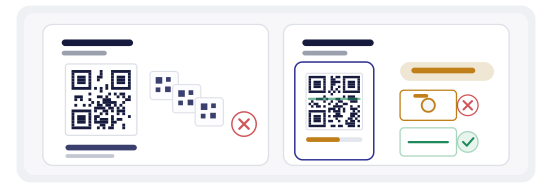
Aufgeklebter Aufkleber mit festem Code
Die schlechteste Option überhaupt. Der Code ändert sich nie, jemand fotografiert ihn einmal, und alle, die das Foto sahen, kommen herein. Dieser Aufkleber gehört abgezogen, nicht geschützt.
Code auf dem Bildschirm mit kurzer Laufzeit
Dasselbe Quadrat, aber der Inhalt erneuert sich alle paar Sekunden. Screenshots nutzlos, Weiterleiten nutzlos. Das ist die einzige Variante, die man sich ansehen sollte.
Ein schlechter Zugangscode verrät sich durch eine einzige Frage: Wenn ich ihn jetzt fotografiere und in einer Stunde zeige, funktioniert er dann noch? Bei Ja gibt es keinen Schutz.
Was der Code nicht leistet
Besser, man räumt falsche Erwartungen vorher ab, denn genau dort stolpern die Leute.
Er beweist nicht, dass die Person die ist, für die sie sich ausgibt. Er beweist nur, dass das Token nach einer erfolgreichen Prüfung ausgegeben wurde. Der Unterschied zeigt sich, wenn ein entsperrtes Handy auf dem Tisch liegt.
Er ersetzt keinen Wachdienst. Er verhindert nicht, dass jemand hinter einer Kollegin durchgeht. Er funktioniert nicht ohne Strom und ohne Netz, außer du hast einen lokalen Notfallweg geplant.
Und er macht ein System nicht von sich aus sicher. Das Quadrat ist das letzte Glied, nicht die ganze Kette.
Die häufigsten Fehler
- Einen festen Code auf einen Ausweis drucken und das biometrischer Zugang nennen.
- Nur das Bild auf dem Gerät prüfen, ohne den Server zu fragen.
- Die Laufzeit des Tokens auf einen Tag setzen, weil „das Testen dann einfacher ist“.
- Kein Protokoll führen und von Problemen aus dem Flurfunk erfahren.
- Nicht vorher entscheiden, wie die Tür ohne Netz reagiert.
- Zugang für ehemalige Handwerker offen lassen, weil „niemand daran gedacht hat“.
Dein Konzept in zehn Minuten prüfen
Du musst nicht zuerst Drehkreuze kaufen. Es reicht, einen Code zu bauen und zu schauen, wie er sich verhält.
Öffne den Generator und leg einen dynamischen Code auf eine Testseite an. Tu so, als wäre es dein Token: Sieh nach, wie lange du brauchst, um das Ziel zu ändern, und ob der alte Screenshot danach noch funktioniert.
Dann das QR-Studio: Bau das Layout so, dass das Quadrat auf einem Bildschirm lesbar ist und auf einer verschmierten Plastikkarte auch. Prüf mit dem Scanner, was er zeigt, bevor sich etwas öffnet – bei Zutritt zählt das, weil die Person sehen soll, wohin sie geschickt wird.