Ciberseguridad y QR
Códigos QR de Wi-Fi público: qué comprobar en diez segundos
Un QR en la pared de la cafetería es cómodo justo hasta el momento en que alguien pega el suyo encima. La mala noticia: una copia puede parecer idéntica al original. La buena: la comprobación lleva segundos, y merece la pena cada vez que te sientas en un sitio nuevo.
Detrás del mismo cuadrado hay dos códigos distintos
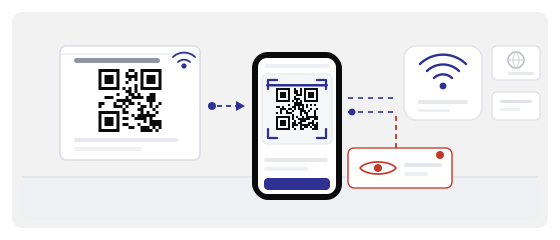
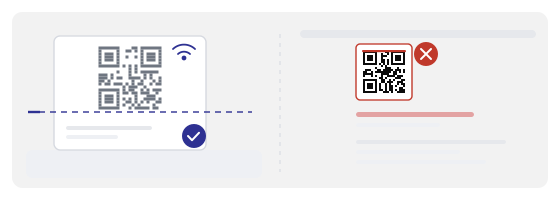
Esta es la parte que casi todas las guías se saltan, y es la que decide dónde está realmente el riesgo. Algunos códigos de Wi-Fi llevan dentro los ajustes de la red: el nombre, el tipo de cifrado, la contraseña. El móvil lee el cuadrado y se conecta sin preguntarte nada. Otros no llevan más que una dirección web, y al escanear se abre una página donde todavía tienes que pulsar un botón, aceptar condiciones o escribir algo.
La mayoría de los locales usan la segunda variante, porque una página de acceso les permite enseñarte la carta, recoger un correo o limitar la sesión en el tiempo. Ese único dato cambia todo el consejo: con un código de ajustes, el peligro está en la red. Con un código de enlace, el peligro está en la página, y es la página lo que tienes que mirar.
Qué puede y qué no puede hacer un código de Wi-Fi
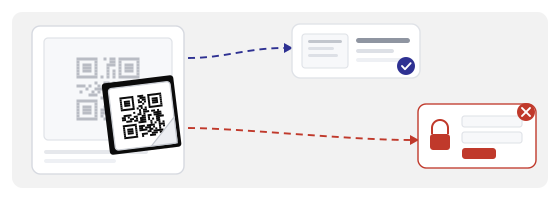
Un código de Wi-Fi no puede instalar nada en tu móvil, no lee tus mensajes y no abre la cámara. No es una aplicación y no ejecuta programas. Incluso en el peor de los casos hace una de dos cosas: te conecta a una red que no querías, o abre una página que no querías.
Eso tranquiliza de verdad, y justo ahí se acaba lo tranquilizador. Las dos salidas le dan a alguien una posición que antes no tenía. Estar en una red ajena es una exposición real, y una página falsa convincente es el ataque más antiguo de internet. El código no es el ataque. El código es la puerta.
La comprobación en diez segundos
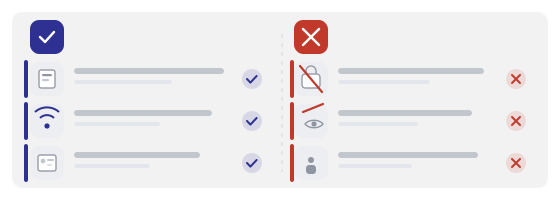
Cuatro cosas, en este orden, y ninguna exige conocimientos técnicos.
Si algo de lo cuatro te chirría, usa tus datos móviles. Ese es todo el veredicto. Nadie se ha arrepentido nunca de no conectarse a la red de una cafetería.
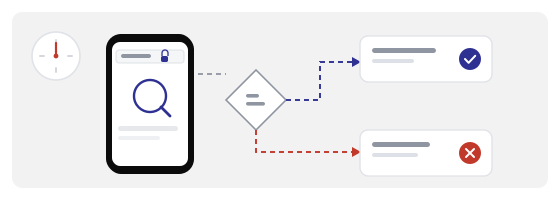
La red en sí es el riesgo mayor
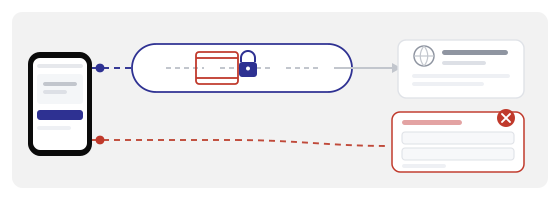
Aquí va la versión honesta, sin película de espías. En una red abierta, quien la mantiene ve a qué sitios te conectas, incluso cuando las páginas están cifradas. También puede insertar páginas suyas donde deberían aparecer las tuyas. No lee el contenido de una página HTTPS, pero ve por dónde has ido y puede ponerte algo delante.
En la práctica esto es más estrecho de lo que sugieren los artículos alarmistas. Leer noticias en una red de cafetería es aceptable. Entrar en el banco, pagar con una tarjeta guardada o abrir el correo del trabajo no lo es, porque son justo los momentos en los que importa que te observen y en los que una página falsa compensa.
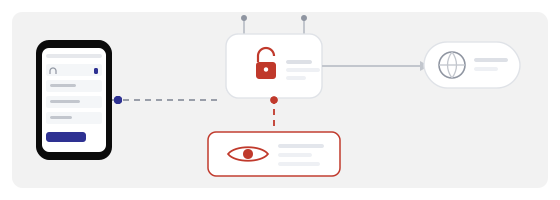
Las tres falsificaciones que vale la pena reconocer
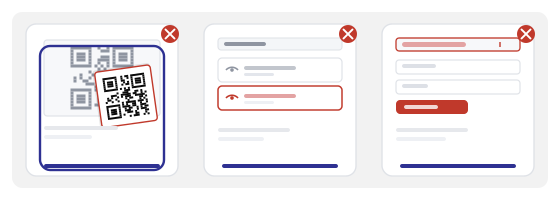
Casi todos los casos reales encajan en una de estas tres formas. Se parecen poco entre sí, y la respuesta a cada una es distinta.
Una pegatina encima de otra
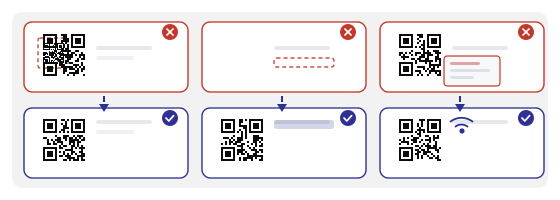
El código original sigue intacto en la pared y aparece uno nuevo por encima. Es el ataque más barato y más simple que existe. Mira los bordes: es la única comprobación física que atrapa la mayoría de los casos.
Una red a un carácter de distancia
Dos redes con nombres casi iguales: una del local y otra de quien esté cerca. El código te conecta a la segunda. Conéctate desde la lista del móvil en vez de con el código, y compara la grafía con la de la tarjeta impresa.
Una página de acceso que pide demasiado
Una copia convincente de la página del local que pide una tarjeta «para verificar», la contraseña del correo o un código por SMS. Nada de lo que necesita una red de invitados se parece a eso. Ciérrala y escribe tú la dirección.
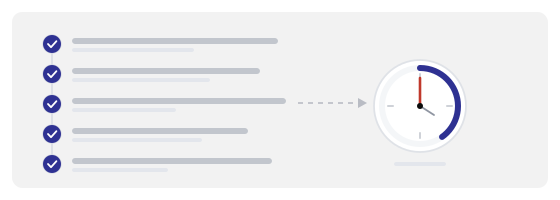
Los cinco minutos después de conectarte
La mayor parte del daño ocurre después del escaneo, no durante, y los hábitos son pequeños. No abras el banco y no pagues con tarjeta en una red que no controlas. Si un sitio donde ya tenías la sesión abierta te pide «iniciar sesión otra vez» de golpe, cierra la pestaña y escribe tú la dirección en lugar de seguir el enlace.
Otras dos que no cuestan nada. Desactiva la conexión automática a redes abiertas, para que el móvil deje de unirse a «Free_WiFi» en cada ciudad por la que pasas. Y trata el candado de la barra de direcciones como un mínimo, no como una garantía: significa que la conexión está cifrada, no que el sitio sea honesto, porque los certificados son gratuitos y cualquiera puede tener uno.
VPN, punto de acceso y límites honestos
Una VPN esconde tu tráfico al responsable de la red, que es exactamente de lo que hablábamos arriba. No te salva de una página de acceso falsa, porque escribiste en ella antes de que existiera ningún túnel. Y no hace fiable un local dudoso: solo significa que el responsable ve menos.
Para la mayoría de la gente la respuesta más simple es el punto de acceso del propio móvil: sin suscripción, sin aplicación, la red es tuya. Una VPN tiene sentido si trabajas desde cafeterías con frecuencia. Pero ninguna de las dos sustituye la comprobación en diez segundos, porque ambas empiezan después de que ya te hayas conectado.
Si eres tú quien lleva el local
Casi todo el riesgo de arriba lo crea el local, no el cliente, y casi todo se resuelve detrás de la barra. Coloca el código donde lo vea el personal: una mesa en un rincón o una pared pasada la esquina es donde una falsificación sobrevive meses. Imprime el nombre de la red y la contraseña en texto normal junto al código, para que nadie tenga que escanear para saber cómo se llama la red, y para que una diferencia de nombre salte a la vista.
Revisa la pegatina cada cierto tiempo, y después de cada reforma, limpieza a fondo o cambio de gerencia. Fotografía cada colocación, para que la siguiente persona sepa cómo debe ser. Y mantén el código como una comodidad, no como la única entrada: una contraseña impresa es un riesgo menor que un cliente que se rinde y le pide un punto de acceso a un desconocido.
Cómo es un buen código de Wi-Fi en un local
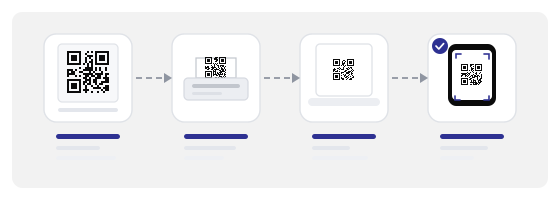
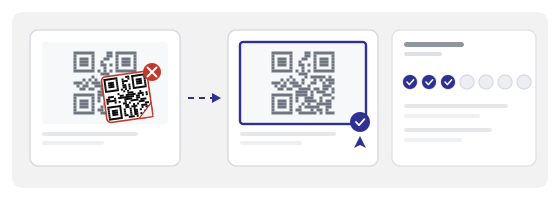
Un código, a la altura de los ojos, detrás de la barra o encima de ella, donde un empleado lo vea al pasar. Impreso o plastificado en vez de una pegatina desnuda, sobre material mate para que las luces del techo no se coman medio cuadrado. El nombre de la red en texto legible encima, la contraseña debajo y una línea corta que diga qué pasa después del escaneo.
Esa última línea pesa más de lo que parece. «Escanea para conectarte: abre una página, sin contraseña» quita la duda que lleva a la gente a escanear lo que tenga más a mano, incluida una pegatina que puso otra persona. Un cliente que sabe qué esperar es un cliente que se da cuenta cuando algo no cuadra.
Errores habituales
- Conectarte a una red porque un código te lo dijo, en vez de comparar el nombre con la tarjeta impresa.
- Escanear sin mirar la pegatina en sí: la capa, los bordes, la línea de pegamento.
- Escribir un número de tarjeta o la contraseña del correo en una página de acceso de invitados.
- Seguir un enlace de «iniciar sesión otra vez» desde una página que no abriste tú.
- Dejar activa la conexión automática a redes abiertas y luego extrañarte de que el móvil se conecte solo.
- Mantener en un local un código que es la única forma de saber la contraseña.
Cómo hacerlo en la práctica
Si la red es tuya, un código QR dinámico es la mejor opción por dos razones que no tienen nada que ver con el diseño: el destino se puede cambiar sin reimprimir las tarjetas de mesa cuando la página de acceso se muda, y obtienes un recuento de escaneos que muestra si el código se usa. Un código que nadie escanea es un código que nadie mantiene.
En el Estudio QR construye la tarjeta de mesa entera, no solo el cuadrado: el nombre de la red en texto claro, el código en un tamaño legible, la zona de silencio intacta, fondo mate. Los códigos malos en los locales rara vez están mal dibujados: se dibujan con prisa y se aprietan en un rincón donde el margen blanco desaparece.
Después comprueba la impresión final con el escáner QR, en la propia sala, con la luz real, con el móvil más viejo que encuentres. Un código que se lee perfecto en la pantalla y falla en una tarjeta plastificada bajo un foco significa reimpresión, y las reimpresiones son la razón por la que los locales acaban dejándolo.